

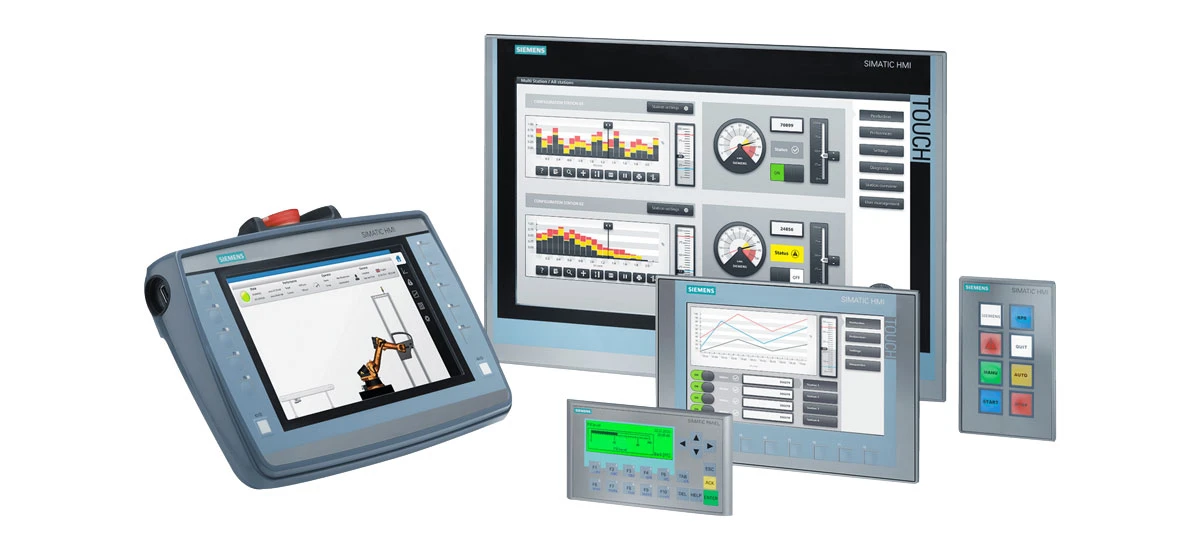
În mediile industriale moderne, sistemele Siemens HMI (Human-Machine Interface) joacă un rol vital în conectarea operatorilor la procesele critice de producție. Aceste interfețe le permit lucrătorilor să monitorizeze echipamentele, să ajusteze setările și să asigure operațiuni bune. Cu toate acestea, pe măsură ce rețelele industriale devin mai conectate, dispozitivele HMI Siemens se confruntă cu amenințări tot mai mari de securitate cibernetică. O singură breșă într-o rețea HMI Siemens poate perturba producția, poate cauza pierderi financiare sau chiar poate compromite siguranța. Pentru a vă proteja operațiunile industriale, este esențial să urmați cele mai bune practici dovedite de securitate cibernetică, adaptate sistemelor HMI Siemens. Mai jos, vom detalia pașii aplicabili pentru a vă consolida securitatea rețelei HMI Siemens, împreună cu sfaturi cheie pentru a menține conformitatea și a reduce riscurile.
De ce contează securitatea cibernetică Siemens HMI
Dispozitivele HMI Siemens sunt „fața” sistemelor de control industrial (ICS), reducând decalajul dintre operatorii umani și mașinile automate. Spre deosebire de echipamentele IT standard, sistemele HMI Siemens sunt proiectate pentru funcționare continuă în medii industriale dure, ceea ce face ca nevoile lor de securitate să fie unice. Amenințările precum atacurile cu parole de forță brută-, accesul neautorizat de la distanță și programele malware pot exploata vulnerabilitățile din rețelele HMI Siemens, ceea ce duce la timpi de nefuncționare costisitoare. De exemplu, firmware-ul învechit sau parolele slabe ale unui HMI Siemens pot oferi atacatorilor acces la întreaga rețea de control, punând în pericol liniile de producție. Prin prioritizarea securității cibernetice Siemens HMI, nu numai că vă protejați echipamentul, ci și asigurați fiabilitatea și siguranța întregii operațiuni.
Cele mai bune practici de bază de securitate cibernetică pentru rețelele HMI Siemens
1. Securizare cont și control acces pentru Siemens HMI
Una dintre cele mai simple, dar cele mai eficiente modalități de a vă proteja HMI-ul Siemens este de a consolida gestionarea contului. Multe încălcări de securitate încep cu parole slabe sau implicite-evitați acest lucru urmând reguli stricte de control al accesului pentru HMI-ul dvs. Siemens. În primul rând, nu utilizați niciodată parole implicite furnizate de Siemens; creați parole puternice și unice pentru fiecare cont de utilizator, combinând litere, cifre și simboluri. Schimbați aceste parole în mod regulat, cel puțin la fiecare 90 de zile, pentru a reduce riscul accesului neautorizat.
Urmați principiul „cel mai mic privilegiu” atunci când setați permisiunile de utilizator pe HMI-ul dumneavoastră Siemens. Aceasta înseamnă să le oferi operatorilor doar accesul de care au nevoie pentru a-și face treaba-de exemplu, un angajat nu are nevoie de drepturi de administrator pentru a modifica setările sistemului. Dezactivați conturile implicite neutilizate de pe HMI-ul dumneavoastră Siemens și ștergeți imediat conturile expirate. Pentru un plus de securitate, activați autentificarea cu doi-factori (2FA) pentru accesul critic Siemens HMI, care necesită o parolă plus o metodă secundară de verificare (cum ar fi un cod de pe un dispozitiv mobil) pentru a vă conecta. Această practică este deosebit de importantă pentru securitatea accesului la distanță Siemens HMI, deoarece adaugă un strat suplimentar de protecție împotriva acreditărilor furate.
2. Implementați segmentarea rețelei pentru Siemens HMI
Segmentarea rețelei este o strategie cheie pentru a izola sistemele HMI Siemens de alte părți ale rețelei dvs., limitând răspândirea amenințărilor în cazul în care are loc o încălcare. Împărțiți-vă rețeaua industrială în zone separate, cu dispozitivele HMI Siemens plasate într-o zonă dedicată alături de alte echipamente de control, cum ar fi PLC-urile (controlere logice programabile). Utilizați firewall-uri sau gateway-uri industriale pentru a bloca traficul neautorizat între zone-aceste dispozitive sunt concepute pentru a înțelege protocoalele industriale utilizate de Siemens HMI, cum ar fi Profinet și OPC UA, asigurând o comunicație sigură fără a întrerupe operațiunile.
Evitați conectarea rețelei dumneavoastră HMI Siemens direct la internet sau la rețeaua IT a companiei dumneavoastră. Dacă este necesar accesul de la distanță, utilizați o rețea privată virtuală (VPN) securizată cu criptare pentru a crea o conexiune sigură. Acest lucru împiedică atacatorii să exploateze porturile deschise sau serviciile vulnerabile pentru a ajunge la HMI-ul dumneavoastră Siemens. Prin segmentarea rețelei dvs., creați o barieră care ține sub control amenințările, protejându-vă HMI-ul Siemens și datele critice de producție. Această abordare se aliniază cu recomandările ghidului de segmentare a rețelei HMI Siemens din standardele de securitate industrială.
3. Întăriți terminalele și dispozitivele HMI Siemens
Întărirea terminalelor implică dezactivarea funcțiilor și porturilor inutile pe HMI-ul dumneavoastră Siemens pentru a reduce suprafața de atac. Majoritatea dispozitivelor HMI Siemens vin cu porturi neutilizate (cum ar fi USB, HDMI sau Ethernet) și servicii care pot fi exploatate de atacatori. Blocați sau dezactivați fizic porturile USB de pe HMI-ul dvs. Siemens pentru a preveni introducerea de malware prin intermediul dispozitivelor de stocare externe-acesta este un punct de intrare comun pentru amenințările industriale.
Activați lista albă a aplicațiilor pe HMI-ul dvs. Siemens, care permite numai software-ul aprobat să ruleze pe dispozitiv. Acest lucru oprește programele neautorizate, cum ar fi malware sau ransomware, să execute și să vă deterioreze sistemul. Pentru modelele HMI Siemens, cum ar fi cele care utilizează WinCC flexible SMART, utilizați -„setările de securitate la distanță” încorporate pentru a solicita parole pentru operațiuni critice, cum ar fi descărcări de programe sau actualizări de sistem. În plus, instalați software-ul antivirus de calitate industrială-compatibil cu sistemele HMI Siemens-asigurați-vă că este testat pentru a evita conflictele cu software-ul de control și actualizați definițiile de viruși în mod regulat.
4. Gestionați firmware-ul și actualizările pentru Siemens HMI
Firmware-ul învechit este o vulnerabilitate majoră pentru dispozitivele HMI Siemens, deoarece producătorii lansează actualizări pentru a remedia defectele de securitate și a îmbunătăți performanța. Rămâneți la curent cu cele mai recente versiuni de firmware pentru modelul dumneavoastră Siemens HMI, verificând în mod regulat Centrul de asistență industrială Siemens. Înainte de a instala orice actualizări, testați-le într-un mediu non--de producție pentru a vă asigura că nu cauzează probleme de compatibilitate cu sistemele dvs. existente-operațiunile industriale nu își pot permite timpi de nefuncționare din cauza actualizărilor defecte.
Creați un program pentru actualizarea firmware-ului dumneavoastră Siemens HMI, în mod ideal în timpul ferestrelor de întreținere planificate pentru a minimiza întreruperile. Păstrați o evidență a tuturor actualizărilor, inclusiv a versiunii instalate și a datei, în scopuri de audit. Evitați întârzierea actualizărilor critice de securitate, deoarece acestea abordează adesea vulnerabilități cu-risc ridicat, cum ar fi lacunele de atac cu forță brută- găsite în unele modele HMI Siemens. Urmărirea celor mai bune practici de actualizare a firmware-ului Siemens HMI asigură că dispozitivele dumneavoastră au cele mai recente protecții împotriva amenințărilor emergente.
5. Protejați datele de pe sistemele HMI Siemens
Sistemele HMI Siemens colectează și transmit date sensibile de producție, făcând securitatea datelor o prioritate de top. Criptați datele în tranzit între HMI-ul dvs. Siemens și alte dispozitive (cum ar fi PLC-uri sau servere) folosind protocoale securizate, cum ar fi TLS/DTLS sau IPsec. Acest lucru împiedică atacatorii să intercepteze și să modifice datele pe măsură ce acestea se deplasează în rețea. Pentru stocarea datelor, criptați fișierele critice pe HMI-ul dumneavoastră Siemens, cum ar fi setările de configurare și jurnalele de producție.
Implementați backup-uri regulate de date pentru sistemul dumneavoastră HMI Siemens. Faceți copii de rezervă pentru fișierele de configurare, setările software și datele importante într-o locație sigură, offline. Testați periodic backup-urile pentru a vă asigura că le puteți restaura rapid în cazul unei breșe sau a unei defecțiuni a sistemului. În plus, înregistrați toate activitățile pe HMI-ul dumneavoastră Siemens, inclusiv autentificarea utilizatorului, modificările configurației și transferurile de date. Păstrați aceste jurnale timp de cel puțin șase luni pentru a sprijini investigarea incidentelor și conformitatea. Pentru datele sensibile, utilizați metodele de criptare a datelor Siemens HMI recomandate de Siemens pentru a păstra confidențialitatea.
Menține conformitatea și securitatea continuă pentru Siemens HMI
Respectați standardele de securitate industrială
Respectați standardele internaționale de securitate industrială, cum ar fi IEC 62443, care oferă linii directoare pentru securizarea sistemelor de control industrial, inclusiv rețelele HMI Siemens. Siemens este certificat conform standardelor IEC 62443 pentru multe dintre produsele sale de automatizare, astfel încât alinierea practicilor dumneavoastră la acest standard asigură compatibilitate și protecție robustă. În plus, respectați reglementările locale și cerințele specifice-industriei pentru securitatea cibernetică, deoarece ne-conformitatea poate duce la amenzi și daune reputației.
Antrenează personalul și efectuează audituri regulate
Securitatea dumneavoastră Siemens HMI este la fel de puternică ca echipa dumneavoastră. Oferiți instruire regulată în domeniul securității cibernetice pentru operatorii și personalul de întreținere care lucrează cu dispozitivele HMI Siemens. Învățați-i să recunoască amenințările comune, cum ar fi e-mailurile de phishing sau dispozitivele USB suspecte și cum să raporteze incidentele de securitate. Instruiți personalul cu privire la funcționarea corectă a HMI Siemens, inclusiv gestionarea parolelor și regulile de control al accesului.
Efectuați periodic audituri de securitate ale rețelei dumneavoastră HMI Siemens. Angajați experți-terți sau utilizați instrumente de securitate industrială pentru a scana vulnerabilități, a verifica setările de configurare și a examina jurnalele de acces. Efectuați teste de penetrare pentru a simula atacurile și pentru a identifica punctele slabe din apărarea dvs. Folosiți rezultatele acestor audituri pentru a vă actualiza practicile de securitate și pentru a aborda cu promptitudine lacunele. Nu uitați să testați în mod regulat planul dvs. de răspuns în caz de urgență pentru a vă asigura că echipa dumneavoastră poate gestiona eficient o încălcare a securității HMI Siemens.
Considerări finale despre Siemens HMI Cybersecurity
Securizarea rețelei dvs. HMI Siemens este un proces continuu, nu o sarcină-o singură dată. Prin implementarea unor controale puternice de acces, segmentare a rețelei, întărire a terminalelor, actualizări regulate și protecție a datelor, puteți reduce semnificativ riscul amenințărilor cibernetice. Nu uitați să urmați sfaturile de protecție prin parolă HMI Siemens și alte bune practici adaptate modelului dumneavoastră specific și mediului industrial.
Sistemele HMI Siemens sunt esențiale pentru operațiunile industriale, astfel încât investiția în securitatea lor cibernetică vă protejează producția, angajații și rezultatul final. Rămâneți proactiv, fiți informat cu privire la cele mai recente amenințări și îmbunătățiți-vă în mod continuu măsurile de securitate. Cu practicile potrivite, vă puteți menține rețeaua HMI Siemens în siguranță și operațiunile dumneavoastră să funcționeze fără probleme.


